Isolamento tra clienti
Se un cliente finanziario riesce a leggere o modificare i dati di un altro, dall’app o direttamente dalle API.
Fintech e servizi finanziari
DORA obbliga banche e assicurazioni dell’UE a valutare i fornitori ICT, e nei questionari chiedono quasi sempre un pentest recente e indipendente. Lo eseguo sulla tua app web, API o app mobile e scrivo un report che il loro risk management può usare.
Focus dell’assessment
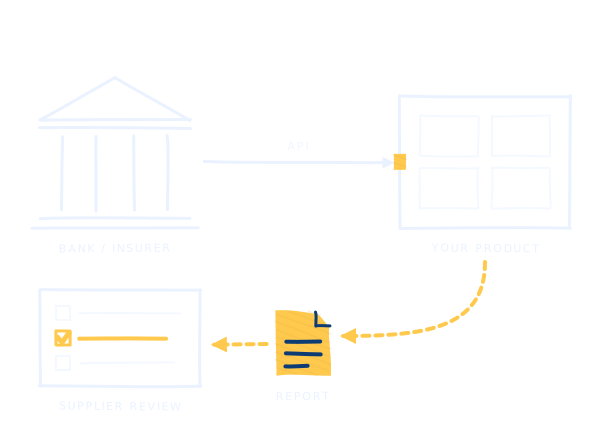
Di solito una banca usa il tuo prodotto attraverso un’API e pochi account amministrativi dal suo lato.
Parto da cosa la banca o l’assicurazione può vedere e fare nel tuo prodotto, poi verifico se un altro cliente, o un attaccante con uno dei loro account, può arrivare più in là.
Se un cliente finanziario riesce a leggere o modificare i dati di un altro, dall’app o direttamente dalle API.
Come vengono limitati e revocati chiavi e client, e cosa esporrebbe una chiave trapelata.
Pagamenti in uscita e modifiche dei limiti seguiti dall’inizio alla fine, cercando un passaggio che si possa saltare o ripetere.
Quanto il prodotto si fida dell’identity provider del cliente, e cosa può fare ogni ruolo amministrativo dal lato del cliente.
Da un cliente
“Giuseppe was able to identify hard to exploit security issues that went undiscovered in the previous 3 pentests performed by 2 different providers.”
Un esempio
Una piattaforma di prestiti sta attivando una banca dell’UE come cliente. Il team rischi di terze parti della banca invia un questionario con una domanda sui test di sicurezza indipendenti dell’API che userà.
Lo scope si costruisce intorno all’API e ai ruoli amministrativi che userà la banca, così il report risponde alla domanda che ha fatto.
Il test dura circa due settimane, con una bozza del report dopo la prima.
Quando i fix sono rilasciati, un retest li conferma, e il report che invii alla banca ne riporta lo stato.
Deliverable
Il report indica scope e date del test, poi ogni finding con lo stato del retest. Il tuo cliente può usarlo nella due diligence sui fornitori prevista da DORA, o da NIS2 quando è un soggetto essenziale o importante. Non certifica la conformità e non è un threat-led penetration test (TLPT). Se soddisfa i suoi requisiti lo decide il tuo cliente.
Quali sistemi e quali date ha coperto il test, così la banca può confrontarli con il servizio che acquista da te.
Ogni finding con le sue evidenze e una motivazione della severità basata su quanto osservato.
I fix ritestati vengono registrati rispetto ai finding originali, così il report che condividi resta aggiornato.
Domande frequenti
No. DORA si applica alla banca o all’assicurazione, che decide quali evidenze chiederti. Un pentest indipendente e recente è un’evidenza che chiedono spesso nella due diligence sui fornitori.
No. Il TLPT è un test threat-led sulle funzioni critiche dell’entità finanziaria stessa, svolto da tester che rispettano requisiti specifici di DORA. Il test qui è il pentest applicativo che viene chiesto a un fornitore.
Sì, allo stesso modo. I soggetti essenziali e importanti devono gestire la sicurezza della loro catena di fornitura, quindi chiedono evidenze di test ai fornitori di software.
DORA non si applica nel Regno Unito, ma una banca dell’UE che compra il tuo software deve comunque valutarti come fornitore ICT. Perspican è una società UK e lavora con fornitori di entrambe le parti.
Altri servizi
I finding di scanner, strumenti di IA o assessment precedenti, controllati uno per uno nel tuo codice. Sai quali sono reali e come correggerli.
Brevi review tra un pentest e l’altro: una modifica sensibile prima del rilascio, o un fix da ritestare.
Se il fix richiede codice di produzione, la remediation engineering è disponibile come intervento a parte.
Mandalo con il prodotto e la data entro cui la banca aspetta la risposta.
Preferisci scrivere direttamente? [email protected]