Applicazioni e API
Se un utente o un tenant riesce a raggiungere i dati di un altro, e se la business logic si può aggirare. La checklist è OWASP ASVS con l’API Security Top 10.
Testo i percorsi che prenderebbe un attaccante e dedico la maggior parte del tempo alle regole del tuo prodotto, come quale tenant vede quali dati o chi può approvare un pagamento.
Perimetro
OWASP fissa la base. Da lì seguo i punti di ingresso e le integrazioni del prodotto.
Di solito il report serve per un cliente enterprise o per una due diligence. Vale anche come evidenza tecnica per ISO 27001, SOC 2 o PCI DSS, anche se la decisione sulla certificazione resta all’auditor.
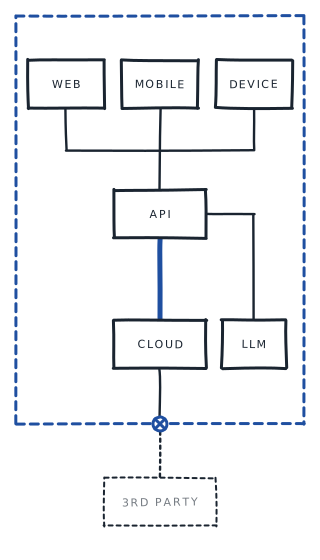
Se un utente o un tenant riesce a raggiungere i dati di un altro, e se la business logic si può aggirare. La checklist è OWASP ASVS con l’API Security Top 10.
Servizi esposti e configurazioni errate nel cloud su cui gira il prodotto, e fin dove un attaccante potrebbe arrivare partendo da lì.
Cosa salvano sul dispositivo le app iOS e Android e come gestiscono le sessioni, insieme alle API e ai servizi esterni di cui si fidano. La base è OWASP MASVS con MASTG.
Prompt injection, e cosa un assistente o un agente può leggere o fare con gli strumenti e i dati a cui ha accesso. La base è la OWASP Top 10 for LLM Applications.
Quando il prodotto include un dispositivo connesso, cosa espone il firmware e come il dispositivo si autentica verso le tue API e il cloud. La base è la OWASP Firmware Security Testing Methodology.
Processo e tempi
Circa due settimane lavorative dallo scope concordato al report finale e al debrief. Dopo la prima settimana ricevi una bozza.
Prima di iniziare concordiamo cosa rientra nello scope, quali account di test mi servono e cosa non va toccato.
Gli strumenti automatici coprono la superficie. Ogni pista promettente la seguo a mano, finché non la sfrutto o la escludo.
Un executive summary per il management, poi ogni finding con il suo impatto e i passi per riprodurlo.
Quando i fix sono rilasciati posso testarli di nuovo. Il retest si prenota a parte.
Il deliverable
Ogni finding mostra dove si trova il problema nel codice e come correggerlo.
Un executive summary copre esposizione e priorità. Ogni finding riporta:
Da un cliente
“Giuseppe was able to identify hard to exploit security issues that went undiscovered in the previous 3 pentests performed by 2 different providers.”
Domande frequenti
Mi serve sapere quali applicazioni e ambienti rientrano nello scope, a quale domanda deve rispondere il test, quali ruoli e account di test sono disponibili, cosa è escluso e quando ti serve il report. Da lì concordiamo il perimetro autorizzato e le regole d'ingaggio.
Sì, su richiesta. Interfaccia web del dispositivo, app collegata e API con cui comunica vengono testate come in ogni pentest, e il firmware viene estratto e analizzato quando lo scope lo consente.
Sì, come parte del pentest applicativo. Il test copre cosa il modello può leggere e quali azioni può compiere per conto di un utente, compresa la prompt injection attraverso documenti o messaggi che elabora e le chiamate a tool che aggirano i controlli di permesso del prodotto.
Circa due settimane lavorative. Dopo la prima settimana condivido una bozza del report, e alla fine arrivano il report finale e il debrief. Le date esatte si fissano durante lo scoping.
Un executive summary, poi i finding in ordine di priorità. Per ciascuno trovi l'impatto, le evidenze, i passi per riprodurlo e come correggerlo.
Non di default. Il retest è opzionale e si prenota a parte, quando i fix sono pronti.
Sì, come evidenza tecnica per i clienti o per un programma ISO 27001, SOC 2 o PCI DSS. Un pentest non certifica l'organizzazione e non garantisce la conformità: quella decisione resta all'auditor o all'autorità competente.
Uso harness automatici e modelli open source eseguiti in locale, per coprire più superficie e avere idee su cosa provare. Decido io cosa indagare e verifico di persona ogni finding prima che entri nel report. I dati del cliente non vengono mai inviati a servizi di IA esterni senza la tua autorizzazione scritta.
Altri servizi
I finding di scanner, strumenti di IA o assessment precedenti, controllati uno per uno nel tuo codice. Sai quali sono reali e come correggerli.
Brevi review tra un pentest e l’altro: una modifica sensibile prima del rilascio, o un fix da ritestare.
Se il fix richiede codice di produzione, la remediation engineering è disponibile come intervento a parte.
Asset, ambienti e date bastano per iniziare.
Preferisci scrivere direttamente? [email protected]