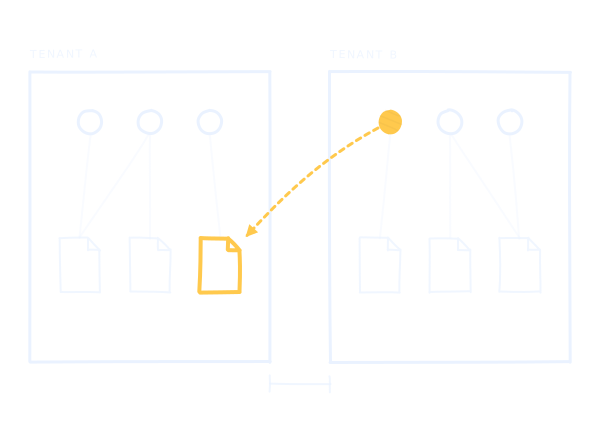
Ruoli e tenant
Confronto cosa possono raggiungere pazienti, professionisti, assistenza e amministratori, cercando ogni percorso che legge o modifica dati di un altro account o di un’altra organizzazione cliente.
Healthtech
Il pentest segue i dati dei pazienti attraverso ogni ruolo e ogni organizzazione cliente che può raggiungerli, e ogni finding ha evidenze che il tuo team engineering può riprodurre.
Focus dell’assessment
Un prodotto healthtech mostra spesso la stessa cartella paziente a più ruoli, e a più di un’organizzazione cliente.
Associo ogni ruolo alle azioni che gli sono consentite, poi testo quelle azioni con richieste dirette alle API e attraverso flussi completi come inviti ed esportazioni.
Confronto cosa possono raggiungere pazienti, professionisti, assistenza e amministratori, cercando ogni percorso che legge o modifica dati di un altro account o di un’altra organizzazione cliente.
Eseguo dall’inizio alla fine flussi come referral e modifiche del consenso, cercando un passaggio che salti un controllo dei permessi.
Testo autorizzazione a livello di oggetto e gestione delle sessioni su client web, API e mobile, e quanto il prodotto si fida dell’identity provider e dei servizi collegati.
Seguo allegati e report esportati dal caricamento alla condivisione, cercando riferimenti prevedibili ai file e link che non scadono mai.
“I've worked with Perspican to identify the security gaps in three different applications storing medical data. Giuseppe was able to identify hard to exploit security issues that went undiscovered in the previous 3 pentests performed by 2 different providers.
He understands deeply secure software engineering best practices, and I was really impressed by his ability to identify the issue in the codebase and precisely suggest the solutions to the problem.
I'd recommend his services to any business that handles sensitive data”
Un esempio
Un medico lavora per due cliniche sulla stessa piattaforma. Una clinica lo rimuove, mentre il suo account resta attivo per l’altra.
Creo account di test in entrambe le cliniche, con un medico che appartiene a tutte e due.
La prima clinica rimuove il medico. Poi invio di nuovo ogni richiesta che poteva fare prima, dall’app e direttamente alle API.
Un endpoint dei file restituisce ancora gli allegati della prima clinica. Il finding indica l’endpoint e i dati esposti, con i passaggi per riprodurlo.
Deliverable
Ogni finding indica il ruolo e i dati coinvolti, con i passaggi per riprodurlo. Presento il report al tuo team, e i retest concordati vengono registrati rispetto ai finding originali. Il report può servire anche come evidenza tecnica per il DSPT dell’NHS, una valutazione DTAC o una risk analysis HIPAA, mentre le decisioni di conformità restano al valutatore.
Passaggi numerati a partire da uno stato degli account dichiarato, con le richieste e le risposte che mostrano il comportamento.
I dati o le azioni esposti e i tenant coinvolti, con una motivazione della severità basata su quanto osservato.
Un fix, e lo stato del retest dopo il rilascio. Sono indicati anche i percorsi simili da controllare nel codice.
Domande frequenti
No. Il test si svolge su account di test con dati sintetici, idealmente in un ambiente di staging simile alla produzione. Se una parte del test deve girare in produzione, concordiamo per iscritto quali account e dati può toccare.
Il lato del prodotto sì. Testo quanto il prodotto si fida dei token e dei webhook che riceve dai servizi collegati. I sistemi di terze parti restano fuori scope, salvo autorizzazione scritta di chi li gestisce.
Sì, come evidenza tecnica di cosa è stato testato e trovato. La decisione sulla conformità resta al valutatore.
Di solito 8–12 giorni, a seconda di quanti ruoli e app rientrano nello scope. Prezzo fisso e date si definiscono dopo lo scoping.
Altri servizi
I finding di scanner, strumenti di IA o assessment precedenti, controllati uno per uno nel tuo codice. Sai quali sono reali e come correggerli.
Brevi review tra un pentest e l’altro: una modifica sensibile prima del rilascio, o un fix da ritestare.
Se il fix richiede codice di produzione, la remediation engineering è disponibile come intervento a parte.
Invia il prodotto e i suoi ruoli utente, con la data in cui vorresti iniziare il test.
Preferisci scrivere direttamente? [email protected]