Validazione dei finding
Secure code review dei finding di scanner e IA.
Controllo sul tuo codice i finding che hai già e ti dico quali sono reali. Per ogni finding confermato propongo un fix.
- Input
- Finding e codice
- Output di scanner, IA o assessment precedenti, con accesso alla codebase.
- Durata tipica
- Circa 10 giorni lavorativi
- L’impegno dipende dal volume dei finding e dagli accessi.
- Deliverable
- Una decisione per finding
- Con le evidenze che la motivano.
Il backlog
Cosa succede a ogni finding.
Scanner e strumenti di IA lasciano al tuo team una lista di finding e nessun tempo per verificarli.
Molti si rivelano falsi positivi, perché l’input non è mai controllato dall’utente o il comportamento è voluto. Verifico ogni finding nel codice, e nell’applicazione in esecuzione quando posso, e te lo restituisco con una decisione e la sua motivazione. I tuoi sviluppatori correggono quello che è confermato e chiudono il resto.
Processo e tempi
La review procede un finding alla volta.
Circa dieci giorni lavorativi, confermati dopo lo scoping di finding e codebase.
- Definire la review
Guardiamo da dove arrivano i finding, quanti sono e se posso eseguire l’applicazione.
- Verificare ogni finding
Per ogni finding controllo se l’input di un attaccante può davvero arrivare a quel codice, e cosa otterrebbe se ci arrivasse.
- Documentare la decisione
Ogni finding riceve una decisione con le evidenze che la motivano. Quelli confermati ricevono anche un fix.
Il deliverable
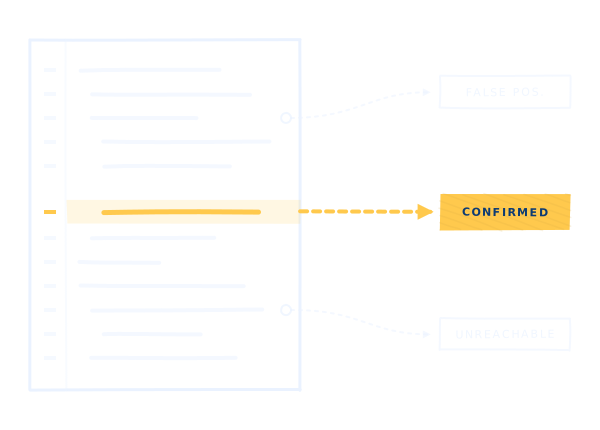
Ogni finding riceve una di quattro decisioni.
Una lista in ordine di priorità con una decisione su ogni finding.
Ogni finding riporta:
- Decisione: confermato, falso positivo, non raggiungibile o da approfondire
- Evidenze a supporto della decisione, dal codice reale
- Condizioni di sfruttamento che devono valere perché funzioni
- Impatto e priorità per il tuo prodotto
- Fix, nel punto del codice in cui si trova il problema
Se lo stesso falso positivo continua a tornare, il report indica quale regola dello scanner o impostazione dell’IA modificare.
Da un cliente
Cosa non avevano trovato tre pentest precedenti.
“Giuseppe was able to identify hard to exploit security issues that went undiscovered in the previous 3 pentests performed by 2 different providers.”
Domande frequenti
Domande sulla review.
Cosa serve per definire lo scope della review?
Da dove arrivano i finding e quanti sono più o meno, quali repository riguardano, se posso eseguire l’applicazione e quando ti servono i risultati.
Come viene stimata la data di consegna?
Considera circa dieci giorni lavorativi. Confermo la data dopo aver visto i finding e la codebase, perché un backlog grande o complesso può cambiare parecchio l’impegno.
Quale decisione riceve ogni finding?
Ogni finding viene classificato come confermato, falso positivo, non raggiungibile o da approfondire, sulla base del codice reale e del contesto applicativo.
Cosa contiene il deliverable?
Una lista in ordine di priorità con decisione ed evidenze per ogni finding, e un fix per quelli confermati. Se lo stesso falso positivo continua a tornare, il report indica anche quale regola dello scanner o impostazione dell’IA lo causa.
Puoi validare finding di SAST, scanner e IA?
Sì. Parto dal loro output e poi verifico a mano ogni finding nel codice.
Altri servizi
Test e supporto continuativo.
Penetration testing web, API e mobile
Un test della tua app web, API o mobile, del cloud su cui gira e dei dispositivi che vi si collegano.
Supporto alla product security
Brevi review tra un pentest e l’altro: una modifica sensibile prima del rilascio, o un fix da ritestare.
Se il fix richiede codice di produzione, la remediation engineering è disponibile come intervento a parte.
Lo scope parte dai finding che hai già.
Indicami origine, volume approssimativo, stack e scadenza.
Preferisci scrivere direttamente? [email protected]