anni a costruire e scalare software in produzione
Penetration test e application security per team di sviluppo. Il software accelera. Il rischio anche.
Oggi il codice va in produzione più in fretta di quanto si riesca a rivederlo. Un penetration test mostra cosa può fare un attaccante con le tue app, API, agenti LLM e dispositivi IoT. Ogni problema nel report arriva con le evidenze e un fix che i tuoi sviluppatori possono applicare.
Lo sguardo esterno
Gli strumenti guardano dove li punta il tuo team.
I team che testano il proprio prodotto con scanner o agenti di IA possono intercettare molto prima del rilascio. Dato che sono loro a scegliere dove puntare quegli strumenti e quali risultati contano, questionari di sicurezza e auditor chiedono spesso anche un test di terze parti, accanto a quel lavoro.
Perspican testa con un proprio harness, affinato negli incarichi con i clienti e nella ricerca di vulnerabilità, e svolge buona parte del lavoro a mano. Dietro i test ci sono dieci anni passati a costruire e rilasciare prodotti, e per questo Perspican sa dove puntare l’harness e quanto costa un fix a un team con una data di rilascio.
Nel report entra solo ciò che è stato riprodotto a mano, così i tuoi sviluppatori lavorano su problemi reali. Quando un finding dipende da una regola di business, ad esempio se un account di prova può esportare i dati, il report chiede al tuo team se quel comportamento era previsto.
Da un cliente
Cosa non avevano trovato tre pentest precedenti.
“Giuseppe was able to identify hard to exploit security issues that went undiscovered in the previous 3 pentests performed by 2 different providers.”
Perché adesso
Quasi sempre c'è una scadenza.
- Nel questionario di sicurezza un cliente chiede un penetration test indipendente e recente
- Una banca o un’assicurazione chiede evidenze di test per DORA
- Esce una release e nessuno l'ha testata dall'esterno
- Un nuovo assistente o agente di IA nel prodotto può accedere ai dati dei clienti
- Uno scanner o una review fatta con l'IA ha restituito centinaia di finding e nessuno sa quali contano
- Un auditor vuole evidenze per ISO 27001 o SOC 2
- È partita la due diligence di un investitore
- È successo qualcosa e devi sapere cos'altro è esposto
Servizi
Parti dal problema che hai davanti.
Penetration testing web, API e mobile
Un test della tua app web, API o mobile e delle funzioni LLM, del cloud e dei dispositivi IoT connessi.
Validazione dei finding
I finding di scanner, strumenti di IA o assessment precedenti, controllati uno per uno nel tuo codice. Sai quali sono reali e come correggerli.
Supporto alla product security
Brevi review tra un pentest e l’altro: una modifica sensibile prima del rilascio, o un fix da ritestare.
Se il fix richiede codice di produzione, la remediation engineering è disponibile come intervento a parte.
Chi svolge il lavoro
Un solo tester per tutto l’incarico.
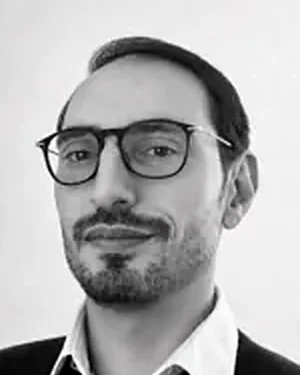
Giuseppe LobraicoOffensive security engineer
Ogni finding porta il mio nome, e nessuno viene scritto come più grave di quello che è.
vulnerabilità segnalate nel 2026, 2 ancora in divulgazione coordinataCVE-2026-110777
certificazione offensiva pratica rilasciata da OffSec
Mandami cosa ti serve testare.
Di solito rispondo entro un giorno lavorativo con una proposta di scope.
Preferisci scrivere direttamente? [email protected]